AnnexOps AI
Ein vorstandstauglicher Compliance-Bericht. Mit einem Klick.
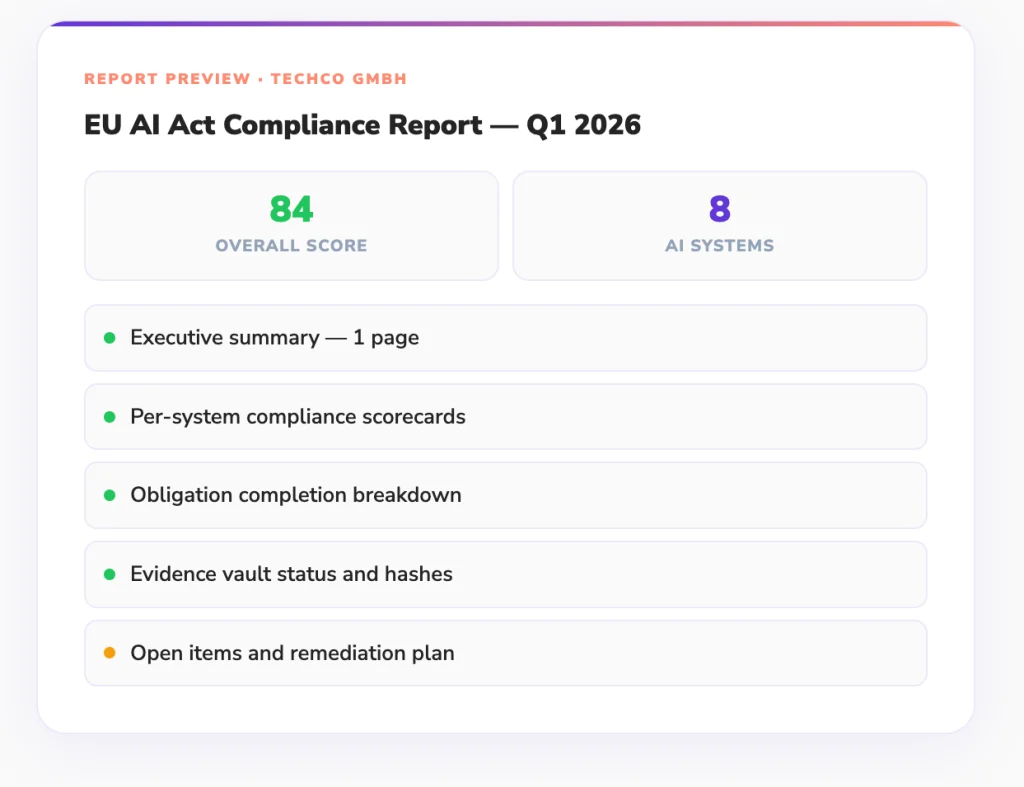
Der Compliance-Readiness-Bericht ist ein professionelles PDF mit Ihrem Compliance-Status nach EU AI Act, Health Scores, erfüllten Pflichten und Nachweiskette – erstellt für Vorstände, Investoren und Einkaufsteams von Großunternehmen.
Inhalt des Berichts
Alles, was Vorstand, Investoren und Auditoren brauchen
- Management Summary Einseitige Übersicht mit Compliance Health Score, Anzahl erfasster KI-Systeme, erfüllten und offenen Pflichten sowie den wichtigsten Risiken. Verständlich auch ohne technisches Vorwissen.
- Compliance-Aufschlüsselung je System Eigene Compliance-Scorecard für jedes registrierte KI-System: Risikostufe, Erfüllungsgrad der Pflichten, Status im Evidence Vault und nächste Schritte.
- Übersicht der Nachweiskette Eine Tabelle aller Compliance-Dokumente mit SHA-256-Hash, Freigabedatum und Vault-Status. Belegt gegenüber Auditoren, dass Ihre Nachweise manipulationssicher und aktuell sind.
- Maßnahmenplan Jede offene Pflicht mit Artikelverweis, verantwortlicher Person, Zieldatum und aktuellem Status. Die Compliance-Roadmap, die ein Vorstand freigeben kann.
Berichtsfunktionen
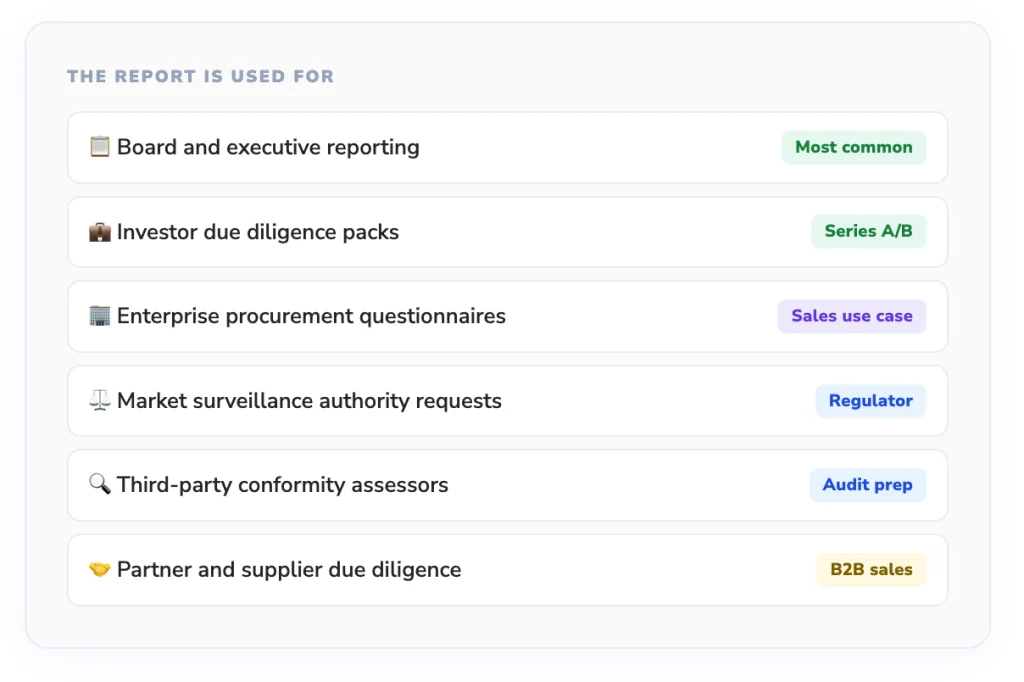
Ein Bericht. Für alle Stakeholder.
Integrationen
Funktioniert mit Ihrem bestehenden Stack
- GitHub Actions
- GitLab CI
- HuggingFace
- Anthropic Claude
- Mistral AI
- AWS SageMaker
- Grafana
- Jira
- Linear
- Slack
- Google Vertex AI
- OpenAI API
FAQ
Häufig gestellte Fragen und Antworten
Was ist ein KI-Compliance-Bericht nach dem EU AI Act?
Ein KI-Compliance-Bericht ist ein strukturiertes Dokument, das belegt, wie die KI-Systeme einer Organisation die Anforderungen des
EU AI Act
erfüllen. Er enthält Angaben zu Risikoklassifizierung, Monitoring, Compliance-Pflichten und unterstützenden Nachweisen.
Warum sind KI-Compliance-Berichte für die Auditbereitschaft wichtig?
Aufsichtsbehörden und Auditoren verlangen klare, strukturierte Compliance-Nachweise. KI-Compliance-Berichte bündeln diese Informationen in einem leicht prüfbaren Format – so sind Organisationen ohne manuellen Aufwand auf Audits vorbereitet.
Wie erstellt AnnexOps KI-Compliance-Berichte automatisch?
AnnexOps bezieht Daten aus all seinen Compliance-Engines, darunter:
KI-System-Inventar
Risikoklassifizierung
Monitoring-Logs
Compliance-Pflichten
Audit-Nachweise
Diese Daten werden automatisch zu auditbereiten Berichten aufbereitet.
Welche Informationen enthält ein KI-Compliance-Bericht?
Ein typischer Bericht umfasst:
Überblick über das KI-System und den Anwendungsfall
Details zur Risikoklassifizierung
Compliance-Pflichten und deren Status
Erkenntnisse aus Monitoring und Performance
unterstützende Dokumentation und Nachweise
Unser Blog