AnnexOps Compliance
DSGVO und EU-KI-Verordnung in einem Compliance-Workflow
Kein anderes Compliance-Tool bildet die Schnittmenge von DSGVO und EU AI Act für dasselbe KI-System in einem einzigen Workflow ab. Schluss mit zwei getrennten Compliance-Prozessen für Pflichten, die sich zu über 60 % überschneiden.
Abgedeckte Überschneidungen
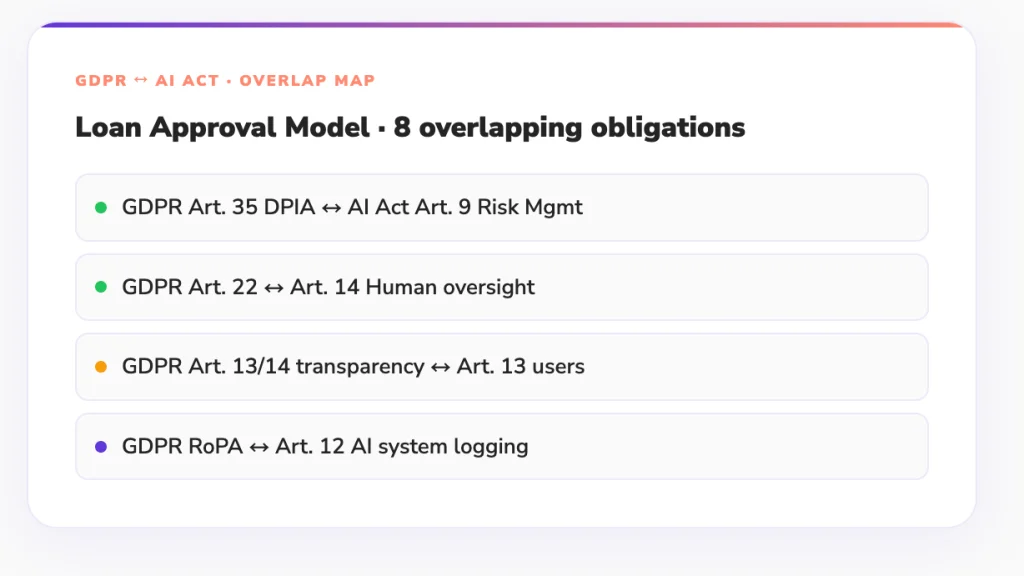
Wo DSGVO und EU-KI-Verordnung zusammentreffen
- Automatisierte Entscheidungen nach Art. 22 Die Rechte nach Art. 22 DSGVO gegenüber automatisierten Entscheidungen entsprechen direkt den Anforderungen an menschliche Aufsicht nach Art. 14 EU AI Act. Bearbeiten Sie beides in einem kombinierten DSFA-Workflow.
- Abbildung der DSFA-Auslöser Ermittelt, ob Ihr KI-System eine DSFA nach Art. 35 DSGVO auslöst und wie diese mit der Risikobewertung nach dem EU AI Act zusammenhängt. Erstellt ein kombiniertes Bewertungsdokument.
- Verzeichnis von Verarbeitungstätigkeiten Erstellt DSGVO-konforme VVT-Einträge, die mit den zugehörigen KI-Systemdatensätzen verknüpft sind. Export zur Prüfung durch den DSB mit einem Klick.
- Transparenzpflichten zusammenführen Ordnet die Informationspflichten nach Art. 13/14 DSGVO den Transparenzanforderungen nach Art. 13 EU AI Act zu. Ein einziger Satz an Nutzerhinweisen erfüllt beide Regelwerke.
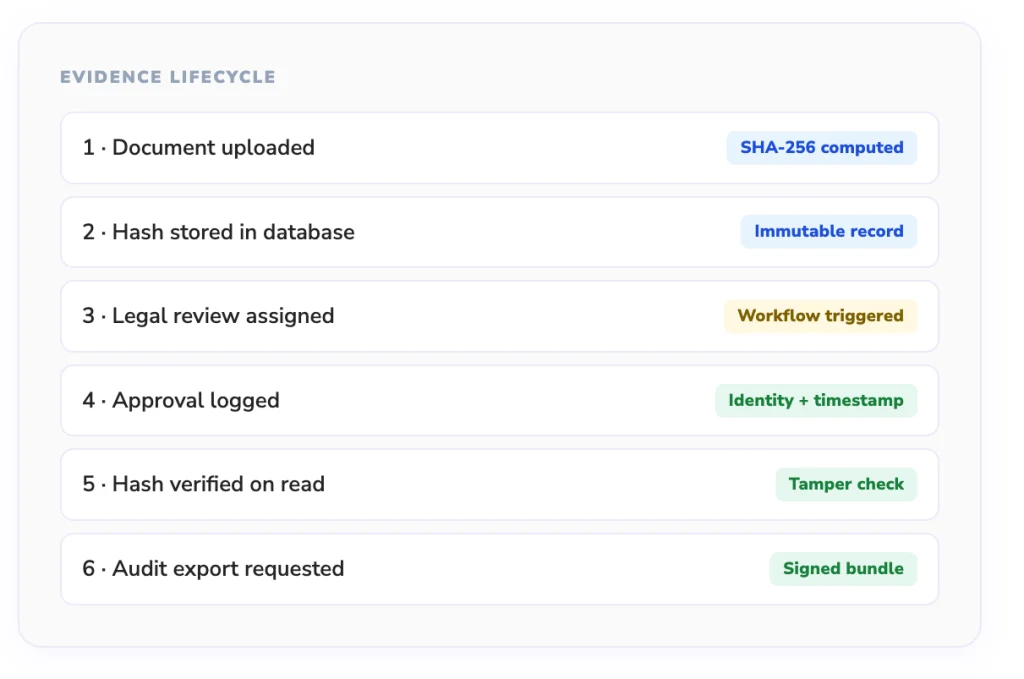
Funktionen der DSGVO – AI Act Engine
DSGVO und EU-KI-Verordnung nicht länger getrennt verwalten
Integrationen
Passt zu Ihrem bestehenden Tech-Stack
- GitHub Actions
- GitLab CI
- HuggingFace
- Anthropic Claude
- Mistral AI
- AWS SageMaker
- Grafana
- Jira
- Linear
- Slack
- Google Vertex AI
- OpenAI API
FAQ
Häufig gestellte Fragen und Antworten
Wie unterstützt die DSGVO die Compliance mit dem EU AI Act, und wo reicht sie nicht aus?
Die DSGVO bietet eine solide Grundlage in Datenschutz, Transparenz und Rechenschaftspflicht. Diese Grundsätze sind auch für den EU AI Act relevant, insbesondere bei Datenqualität und Nutzerrechten. Anforderungen auf Ebene des KI-Systems wie Risikoklassifizierung, kontinuierliche Überwachung und Compliance-Pflichten deckt die DSGVO jedoch nicht ab. Hier ist zusätzliche KI-Governance erforderlich.
Können Unternehmen ihr DSGVO-Rahmenwerk für den EU AI Act wiederverwenden?
Ja, teilweise. Bausteine wie Data-Governance-Richtlinien, Einwilligungsmanagement und Dokumentationspraktiken lassen sich weiterverwenden. Sie müssen jedoch um KI-spezifische Kontrollen wie Systemklassifizierung, Überwachung und Audit-Nachweise erweitert werden. AnnexOps hilft Ihnen, auf Ihren bestehenden DSGVO-Investitionen aufzubauen, statt sie zu ersetzen.
Was bedeutet es in der Praxis, die DSGVO-Compliance auf den EU AI Act zu erweitern?
Gemeint ist, bestehende Compliance-Prozesse von der Governance auf Datenebene auf die Governance auf Ebene des KI-Systems auszuweiten. AnnexOps verbindet DSGVO-konforme Praktiken mit KI-spezifischen Anforderungen und ergänzt dafür unter anderem:
ein Inventar der KI-Systeme
Risikoklassifizierung
Zuordnung der Compliance-Pflichten
kontinuierliche Überwachung
Warum reicht die DSGVO allein für KI-Compliance nicht aus?
Die DSGVO regelt, wie Daten erhoben und verarbeitet werden, bewertet aber nicht, wie KI-Systeme Entscheidungen treffen und welche Folgen diese haben. Der EU AI Act stellt Anforderungen an Risiko, Verhalten und Ergebnisse, die über den Datenschutz hinausgehen.
Aus unserem Blog