AnnexOps AI
Compliance-Prüfung bei jedem Modell-Push
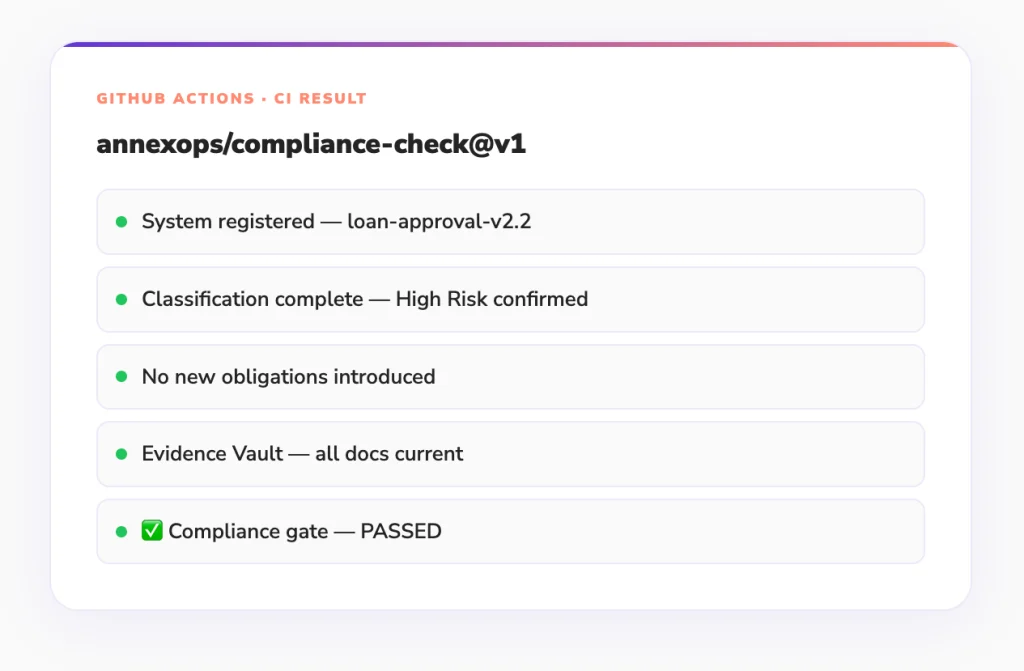
AnnexOps fügt sich in Ihre bestehenden CI/CD-Pipelines ein. Jedes Modell-Deployment löst eine Compliance-Prüfung aus. Scheitert die Klassifizierung, wird das Deployment blockiert. Das Monitoring startet automatisch beim Merge.
Unterstützte Plattformen
Funktioniert mit allen Plattformen Ihres Teams
- GitHub Actions Nutzen Sie die Action annexops/compliance-check in jedem Workflow. Sie läuft bei Pushes auf main, bei Pull Requests oder zeitgesteuert und warnt oder blockiert je nach Compliance-Status.
- GitLab CI/CD YAML-Pipeline-Komponente für GitLab CI. Läuft als Compliance-Stage in Ihrer bestehenden Pipeline. Unterstützt GitLab.com und selbst gehostete GitLab-Instanzen.
- AWS SageMaker SageMaker-Pipeline-Schritt, der nach dem Modelltraining die Compliance-Klassifizierung ausführt. Kennzeichnet Modelle in der SageMaker Model Registry mit ihrem Compliance-Status.
- HuggingFace Webhook-Integration für HuggingFace-Modell-Pushes. Klassifiziert jede neue Modellversion automatisch und meldet die Ergebnisse an Ihr AnnexOps-Dashboard.
Alle Integrationen
Sechs Plattformen. Ein Compliance-Gate.
Integrationen
Passt zu Ihrem bestehenden Stack
- GitHub Actions
- GitLab CI
- HuggingFace
- Anthropic Claude
- Mistral AI
- AWS SageMaker
- Grafana
- Jira
- Linear
- Slack
- Google Vertex AI
- OpenAI API
FAQ
Häufig gestellte Fragen und Antworten
Warum ist die CI/CD-Integration für die Compliance mit dem EU AI Act wichtig?
Der
EU AI Act
verlangt eine kontinuierliche Aufsicht über KI-Systeme, nicht nur einmalige Prüfungen. Ist Compliance in die CI/CD-Pipelines integriert, wird jedes Deployment vor dem Go-live auf Risiken, Monitoring und Governance-Anforderungen geprüft.
Wie integriert AnnexOps KI-Compliance in CI/CD-Pipelines?
AnnexOps lässt sich direkt in CI/CD-Workflows integrieren, um:
KI-Systeme bei Build und Deployment zu erfassen
Prüfungen der Risikoklassifizierung durchzusetzen
Compliance-Anforderungen zu validieren
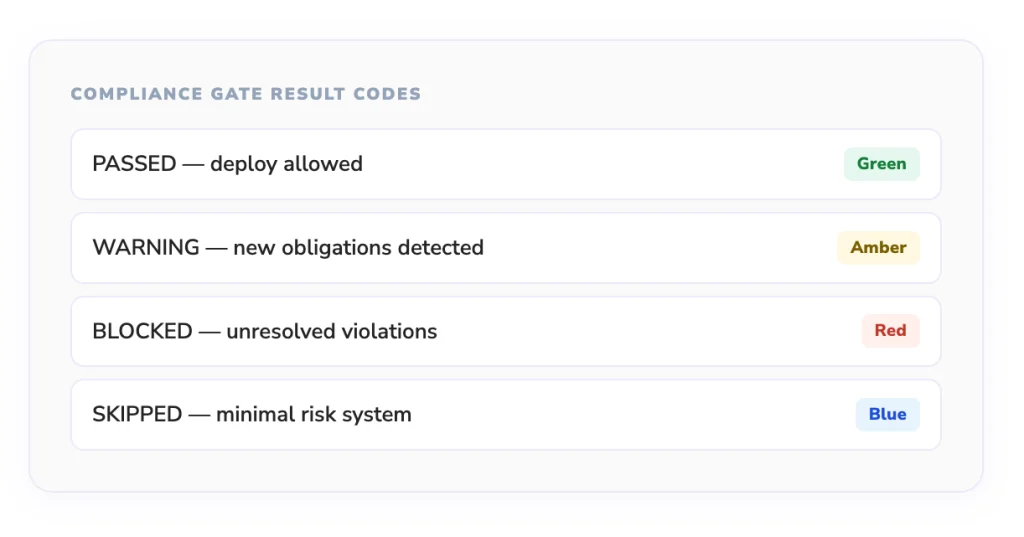
bei Bedarf Warnungen auszulösen oder Deployments zu blockieren
So wird Compliance Teil des Deployment-Lebenszyklus.
Was passiert, wenn ein KI-System beim Deployment die Compliance-Prüfung nicht besteht?
AnnexOps kann in der Pipeline als
Compliance-Gate
dienen. Besteht ein System die Prüfungen nicht – etwa weil die Risikoklassifizierung oder das Monitoring fehlt –, kann das Deployment markiert oder blockiert werden, bis die Probleme behoben sind.
Wie unterscheidet sich CI/CD-basierte Compliance von klassischen Compliance-Prozessen?
Klassische Compliance findet nach dem Deployment über Audits und Reviews statt. CI/CD-basierte Compliance stellt sicher, dass Systeme die regulatorischen Anforderungen
vor dem Deployment
erfüllen – das senkt Risiken und vermeidet Probleme nach dem Go-live.
Aus unserem Blog