
In diesem Artikel
- Was ist Anhang A der ISO 42001?
- Welche 38 Kontrollen umfasst Anhang A der ISO 42001?
- Was ergänzt Anhang B?
- Wie hängen die Kontrollen aus Anhang A mit der EU-KI-Verordnung zusammen?
- ISO 42001 und EU-KI-Verordnung: keine Konformitätsvermutung
- ISO 42001 und ISO 27001: Wie unterscheiden sich die Kontrollen?
- Wie sollten Sie Anhang A bei der Einführung von ISO 42001 nutzen?
- Was wird bei einem internen Audit zu Anhang A geprüft?
- Welche Dokumente ergeben sich aus Anhang A?
- Wie unterstützt AnnexOps Sie?
- Möchten Sie die Kontrollen aus Anhang A der ISO 42001 effizient verwalten?
- Autor: Nitin Grover
Anhang A der ISO 42001 enthält 38 Referenzkontrollen in neun Bereichen, die von A.2 bis A.10 nummeriert sind. Er ist normativ. Das bedeutet jedoch nicht, dass Sie jede Kontrolle umsetzen müssen. Im Rahmen der KI-Risikobehandlung nach Abschnitt 6.1.3 wählen Sie die erforderlichen Kontrollen aus und halten Ihre Entscheidung in einer Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) fest. Anhang B bietet Hinweise zur Umsetzung. Keiner dieser Anhänge ersetzt die EU-KI-Verordnung, die verbindliches Recht ist.
Dieser Leitfaden ist Teil unserer Reihe zur Einhaltung der EU-KI-Verordnung und der ISO 42001. Er behandelt die Kontrollliste, die Auswahl geeigneter Kontrollen, ihren Bezug zur EU-KI-Verordnung und zu ISO 27001 sowie die Vorbereitung auf ein internes Audit. Für den Lieferantenaspekt von Anhang A (A.10) lesen Sie auch unseren Leitfaden zum KI-Anbieter- und Drittparteien-Risikomanagement im Rahmen der EU-KI-Verordnung.
Möchten Sie die Kontrollen aus Anhang A Ihren Nachweisen zuordnen?
AnnexOps bildet ISO/IEC 42001 mit 65 Anforderungen ab: den Abschnitten 4 bis 10 sowie den 38 Kontrollen aus Anhang A.
Was ist Anhang A der ISO 42001?
Die im Dezember 2023 veröffentlichte ISO/IEC 42001:2023 legt Anforderungen in den Abschnitten 4 bis 10 fest und umfasst vier Anhänge. Anhang A enthält den Referenzkatalog der Kontrollen.
| Anhang | Status | Zweck |
| A | Normativ | Referenz Ziele und Kontrollen |
| B | Normativ | Umsetzungshinweise zu den Kontrollen |
| C | Informative | Mögliche KI-bezogene Ziele und Risikoquellen |
| D | Informative | Einsatz des KI-Managementsystems in verschiedenen Branchen und in Verbindung mit anderen Normen |
„Normativ” bedeutet nicht, dass jede einzelne Kontrolle verpflichtend ist. Die Organisation bestimmt, welche Kontrollen für ihre KI-Risikobehandlung erforderlich sind. Anhang A lässt außerdem zu, dass Sie weitere Kontrollen entwickeln und umsetzen.
Welche 38 Kontrollen umfasst Anhang A der ISO 42001?
Die Kontrollen sind in neun Bereiche gegliedert. Die folgende Übersicht zeigt die ISO-42001-Kontrollliste auf Ebene der Kontrolle Bezeichnungen. Der vollständige Normtext und die genaue Formulierung sind über ISO und nationale Normungsorganisationen erhältlich. Dieser Leitfaden gibt den Normtext nicht vollständig wieder.
| Bereich | Anzahl der Kontrollen | Inhalt |
| A.2 Richtlinien zur künstlichen Intelligenz | 3 (A.2.2 bis A.2.4) | KI-Richtlinie, Abstimmung mit anderen Richtlinien und Überprüfung der Richtlinie |
| A.3 Interne Organisation | 2 (A.3.2, A.3.3) | Rollen und Verantwortlichkeiten im KI-Bereich sowie Meldung von Bedenken |
| A.4 Ressourcen für KI-Systeme | 5 (A.4.2 bis A.4.6) | Dokumentation von Ressourcen, Daten, Werkzeugen, Rechenkapazitäten und Personalressourcen |
| A.5 Bewertung der Auswirkungen von KI-Systemen | 4 (A.5.2 bis A.5.5) | Verfahren und Dokumentation der Folgenabschätzung sowie Auswirkungen auf Einzelpersonen und die Gesellschaft |
| A.6 Lebenszyklus von KI-Systemen | 9 (A.6.1.2, A.6.1.3, A.6.2.2 bis A.6.2.8) | Verantwortungsvolle Entwicklung, Anforderungen, Design, Verifizierung, Bereitstellung, Überwachung, technische Dokumentation und Ereignisprotokolle |
| A.7 Daten für KI-Systeme | 5 (A.7.2 bis A.7.6) | Daten für die Entwicklung, Beschaffung, Qualität, Herkunft und Aufbereitung |
| A.8 Informationen für interessierte Parteien | 4 (A.8.2 bis A.8.5) | Dokumentation für Nutzer, externe Berichterstattung, Kommunikation von Vorfällen und Informationen für interessierte Parteien |
| A.9 Nutzung von KI-Systemen | 3 (A.9.2 bis A.9.4) | Verfahren zur verantwortungsvollen Nutzung, Ziele und bestimmungsgemäße Verwendung |
| A.10 Beziehungen zu Drittparteien und Kunden | 3 (A.10.2 bis A.10.4) | Zuweisung von Verantwortlichkeiten, Lieferanten und Kunden |
Müssen Sie alle 38 Kontrollen umsetzen?
Nein. Abschnitt 6.1.3 gibt das Vorgehen vor. Sie bestimmen zunächst, welche Kontrollen für Ihre Optionen zur KI-Risikobehandlung erforderlich sind. Anschließend gleichen Sie diese mit Anhang A ab, um sicherzustellen, dass keine notwendige Kontrolle fehlt. Bei der Umsetzung berücksichtigen Sie die Hinweise aus Anhang B. Das Ergebnis halten Sie in einer Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) fest. Darin dokumentieren Sie, welche Kontrollen Sie ausgewählt haben.
Aus diesem Grund ist auch eine pauschale Aussage wie „X Prozent der Kontrollen sind abgedeckt” wenig aussagekräftig. Der Abdeckungsgrad hängt von Ihrer Risikobehandlung und den vorhandenen Nachweisen ab, nicht allein von der Kontrollliste. In AnnexOps berechnet eine Framework-Übersicht den Abdeckungsgrad anhand Ihrer Nachweise. Dieser Wert kann auch niedrig ausfallen.
Was ergänzt Anhang B?
Anhang B folgt der Gliederung von Anhang A und enthält Umsetzungshinweise zu den einzelnen Kontrollen. Wenn Sie die ausgewählten Kontrollen umsetzen, müssen Sie diese Hinweise berücksichtigen. Sie können sie jedoch erweitern, anpassen oder eine andere geeignete Methode verwenden.
Wie hängen die Kontrollen aus Anhang A mit der EU-KI-Verordnung zusammen?
Die Verordnung (EU) 2024/1689 legt rechtliche Anforderungen für Hochrisiko-KI-Systeme fest. Anhang A der ISO 42001 verfolgt einen organisatorischen Ansatz. Es gibt thematische Überschneidungen, sie sind jedoch nicht vollständig. Die folgende Tabelle zeigt, wo sich die Themen berühren. Die Zuordnung dient der Orientierung und ist kein Nachweis für die Einhaltung der Verordnung.
| ISO 42001, Anhang A | Zugehörige Vorschrift der EU-KI-Verordnung | Hinweis |
| A.2, A.3 (Richtlinien, Rollen) | Artikel 17, Qualitätsmanagementsystem | Artikel 17 verlangt einen Rahmen für Verantwortlichkeit und Rechenschaftspflicht. |
| A.5, A.6.2.4 (Auswirkungen, Verifizierung) | Artikel 9, Risikomanagement; Artikel 15, Genauigkeit, Robustheit und Cybersicherheit | Die rechtlichen Prüfkriterien ergeben sich aus der Verordnung. |
| A.7 (Daten) | Artikel 10, Daten und Daten-Governance | Trainings-, Validierungs- und Testdaten |
| A.6.2.3, A.6.2.7 (Dokumentation) | Artikel 11 und Anhang IV, technische Dokumentation | Anhang IV legt die erforderlichen Inhalte fest. |
| A.6.2.8 (Ereignisprotokolle) | Artikel 12, Protokollierung; Artikel 26, Protokolle der Betreiber | Betreiber bewahren Protokolle mindestens sechs Monate auf. |
| A.8.2 (Nutzerinformationen) | Artikel 13, Transparenz gegenüber Betreibern | Gebrauchsanweisungen |
| A.8.3, A.8.4 (Berichterstattung) | Artikel 73, schwerwiegende Vorfälle | Die gesetzlichen Meldepflichten gelten für Anbieter. |
| A.9 (Nutzung von KI) | Artikel 26, Pflichten der Betreiber | Anhang A enthält keine ausdrücklich als menschliche Aufsicht bezeichnete Kontrolle. Die Hinweise in Anhang B behandeln das Thema; Artikel 14 schreibt menschliche Aufsicht vor. |
| A.10 (Drittparteien) | Artikel 25 und 53 | Lesen Sie dazu unseren Leitfaden zum KI-Anbieter-Risikomanagement. |
ISO 42001 und EU-KI-Verordnung: keine Konformitätsvermutung
ISO/IEC 42001 ist freiwillig und keine harmonisierte Norm im Sinne der Verordnung. Artikel 40 Absatz 1 sieht eine Konformitätsvermutung nur für Normen vor, deren Fundstellen im Amtsblatt der Europäischen Union veröffentlicht wurden. Die Europäische Kommission erklärt in ihren FAQ zur Normung, dass die Ziele und Definitionen der ISO/IEC 42001:2023 nicht mit dem Qualitätsmanagementsystem übereinstimmen, das die EU-KI-Verordnung verlangt. Die für Artikel 17 ausgearbeitete Norm ist EN 18286:2026, die im Juli 2026 veröffentlicht wurde. Zum Zeitpunkt der Erstellung dieses Leitfadens haben wir keine Veröffentlichung ihrer Fundstellem im Amtsblatt gefunden. Prüfen Sie daher den aktuellen Status, bevor Sie sich darauf berufen.
Auch die Fristen haben sich verschoben. Gemäß der Verordnung (EU) 2026/1744 gelten die Pflichten für Hochrisiko-KI-Systeme ab dem 2. Dezember 2027 (Anhang III) und für Produkte nach Anhang I ab dem 2. August 2028. Die Arbeit an Anhang A, die Sie bereits heute leisten, hilft Ihnen dabei, die dafür benötigten Nachweise aufzubauen.
ISO 42001 und ISO 27001: Wie unterscheiden sich die Kontrollen?
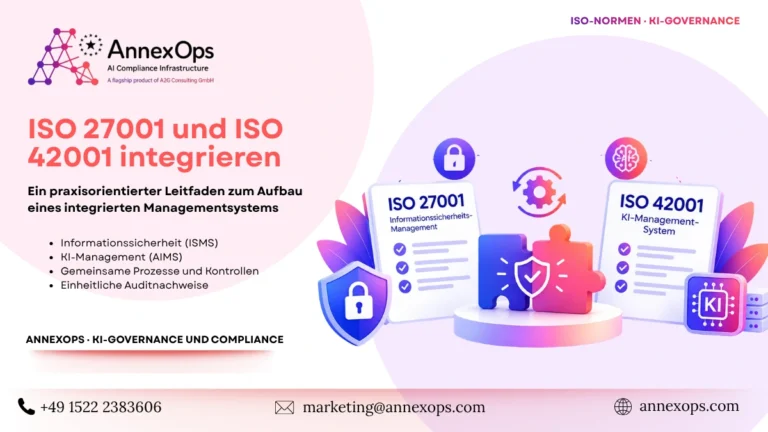
Beide Normen verwenden die harmonisierte ISO-Struktur. Anhang D der ISO 42001 weist zudem auf den Nutzen einer gemeinsamen Anwendung hin. Die Kontrollkataloge unterscheiden sich jedoch: ISO/IEC 27001:2022 umfasst 93 Kontrollen in Anhang A, die vier Themenbereichen zugeordnet sind. ISO 42001 enthält 38 KI-spezifische Kontrollen. Wenn Ihr Team von ISO 27001 zu ISO 42001 wechselt, kann es auf einer vertrauten Struktur aufbauen, nicht jedoch auf einem identischen Kontrollkatalog. Darauf basiert ein integriertes Managementsystem für KI und Informationssicherheit: Sie können den gemeinsamen Rahmen nutzen, sollten Geltungsbereiche, Ziele und die Auswahl der Kontrollen jedoch getrennt behandeln.
Wie sollten Sie Anhang A bei der Einführung von ISO 42001 nutzen?
- Erstellen Sie ein KI-Inventar. Sie können keine Kontrollen für Systeme auswählen, die Sie nicht erfasst haben.
- Führen Sie eine KI-Risikobewertung und Folgenabschätzungen durch (Abschnitte 6.1.2 und 6.1.4).
- Wählen Sie die erforderlichen Kontrollen aus (Abschnitt 6.1.3) und gleichen Sie diese mit Anhang A ab.
- Erstellen Sie eine Erklärung zur Anwendbarkeit (Statement of Applicability, SoA). Dokumentieren Sie, welche Kontrollen gelten und warum.
- Setzen Sie die Kontrollen unter Berücksichtigung von Anhang B um und ordnen Sie jeder Kontrolle geeignete Nachweise zu.
- Führen Sie Audits und Überprüfungen durch. Planen Sie ein internes Audit und eine Managementbewertung für Ihr KI-Managementsystem.
Was wird bei einem internen Audit zu Anhang A geprüft?
Ein Auditor prüft Ihre Erklärung zur Anwendbarkeit Kontrolle für Kontrolle. Erstellen Sie für jede ausgewählte Kontrolle eine Zeile in Ihrer Audit-Checkliste. Halten Sie darin die verantwortliche Person, die konkreten Anforderungen der Kontrolle, die zugehörigen Nachweise, das Datum der letzten Überprüfung und offene Feststellungen fest. Für ausgeschlossene Kontrollen benötigen Sie eine nachvollziehbare Begründung. Nutzen Sie das interne Audit als Prüfung Ihrer Auditbereitschaft nach ISO 42001, bevor die Zertifizierungsstelle das Audit durchführt.
Welche Dokumente ergeben sich aus Anhang A?
Zu den vorzulegenden Dokumenten gehören der Geltungsbereich des KI-Managementsystems (Abschnitt 4.3), die KI-Ziele (6.2), die Ergebnisse der KI-Risikobewertung und Risikobehandlung (6.1.2 und 6.1.3), die Folgenabschätzungen für KI-Systeme (6.1.4) sowie die Erklärung zur Anwendbarkeit (Statement of Applicability, SoA). Die von Ihnen ausgewählten Kontrollen bestimmen zusätzlich, welche Richtlinien, Verfahren und Aufzeichnungen erforderlich sind.
Wie unterstützt AnnexOps Sie?
AnnexOps ist eine ISO-42001-Compliance-Software und eine Plattform für KI-Governance. Sie verknüpft Nachweise mit Kontrollen und nicht nur mit einem einzelnen Rahmenwerk. In der Common Control Library sind 50 von 211 gemeinsamen Kontrollen mit Anforderungen der ISO 42001 verknüpft. Dadurch kann ein einmal erfasster Nachweis für mehrere Rahmenwerke relevant sein. Ihrer Zertifizierungsstelle steht ein schreibgeschützter Audit Room zur Verfügung, dessen Zugriff auf ein einzelnes Rahmenwerk begrenzt ist. Angaben zum Abdeckungsgrad dienen der Orientierung. Sie sind weder ein Maß für die rechtliche Konformität noch eine Prognose über die Zertifizierungsentscheidung. Benötigen Sie praktische Unterstützung? Sprechen Sie mit unserem Team für ISO-42001-Beratung.
Möchten Sie die Kontrollen aus Anhang A der ISO 42001 effizient verwalten?
Führen Sie KI-Risikobewertungen, Kontrolldokumentation und auditfähige Nachweise mit AnnexOps zentral zusammen.
Autor: Nitin Grover
Nitin Grover ist KI-Compliance-Stratege und Autor. Seine Schwerpunkte sind die Einhaltung der EU-KI-Verordnung, KI-Governance, die Dokumentation gemäß Anhang IV, KI-Risikomanagement und KI-Compliance-Prozesse für KI-Start-ups, SaaS-Unternehmen und KI-Teams in europäischen Unternehmen.