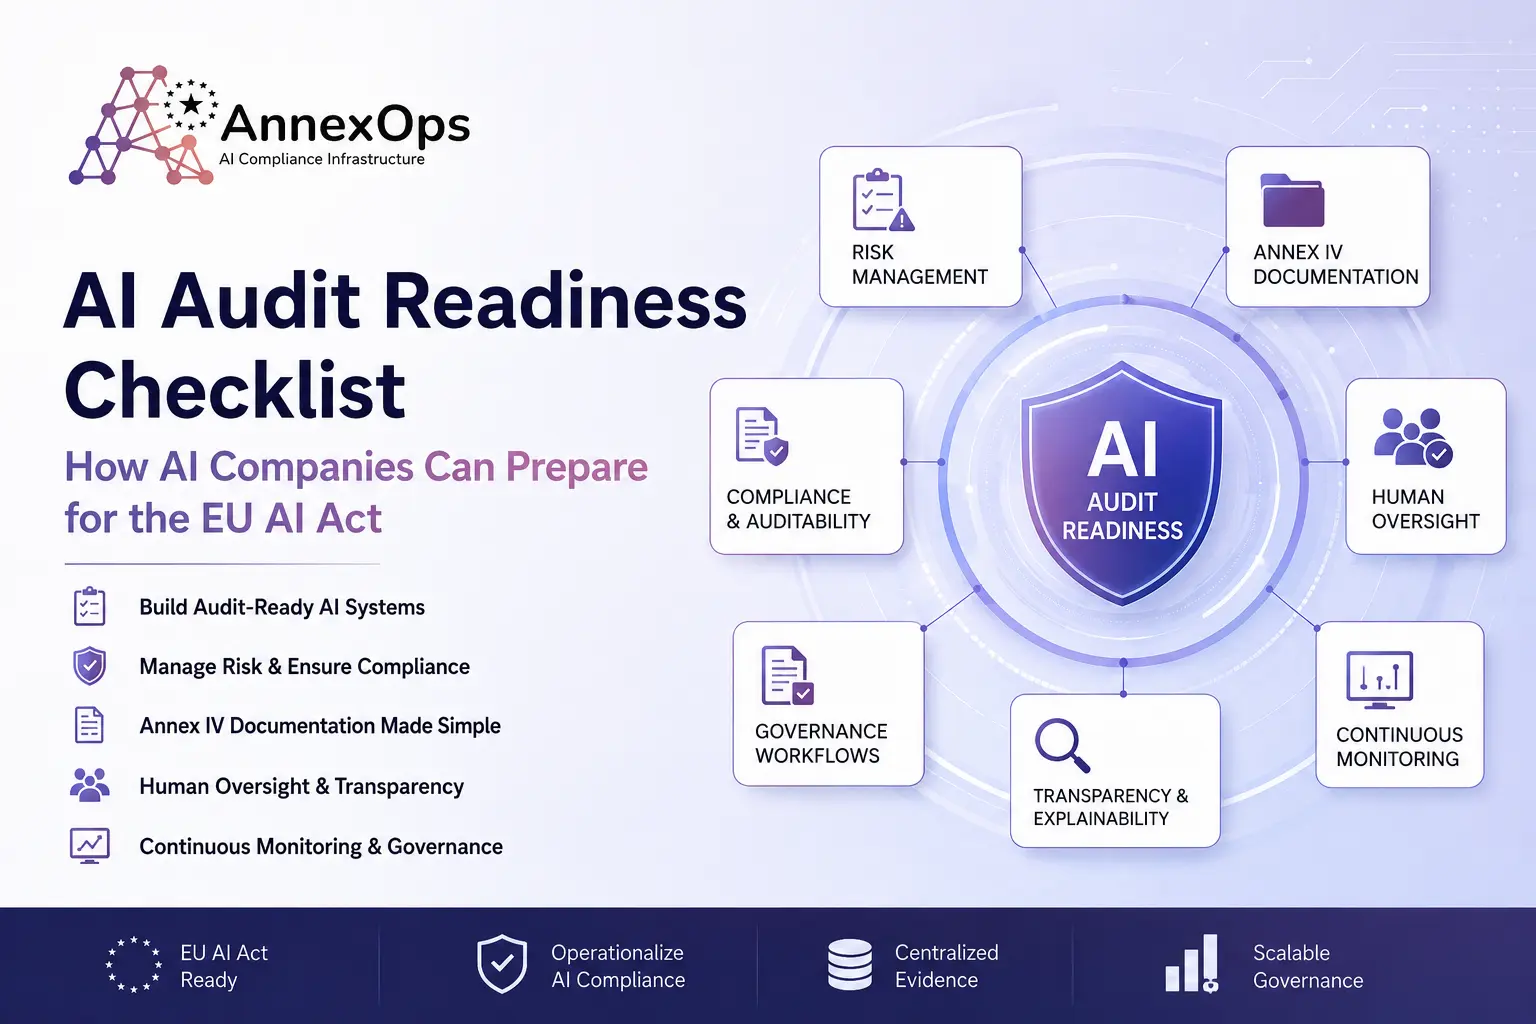
Checkliste für die Audit-Bereitschaft von KI: So können sich KI-Unternehmen auf die EU-KI-Verordnung vorbereiten
KI-Governance wird zu einer operativen Anforderung
Der Einsatz von KI nimmt in allen Branchen zu. Start-ups integrieren Foundation-Modelle in ihre Produkte, SaaS-Plattformen führen KI-gestützte Workflows ein und Anbieter von Unternehmenssoftware integrieren intelligente Automatisierung in zentrale Geschäftssysteme.
Gleichzeitig entwickeln sich auch die regulatorischen Erwartungen mit hoher Geschwindigkeit weiter.
Die EU-KI-Verordnung verändert die Art und Weise, wie Unternehmen KI-Systeme entwickeln, dokumentieren, überwachen und steuern. Was zuvor als interne technische Governance betrachtet wurde, wird nun zunehmend Teil eines formellen Compliance-Rahmens.
Für viele Unternehmen besteht die Herausforderung nicht mehr darin, ob Compliance relevant ist. Die eigentliche Herausforderung ist die operative Vorbereitung.
Hier wird die Audit-Bereitschaft für KI entscheidend.
Audit-Bereitschaft für KI bedeutet, nachweisen zu können, dass KI-Systeme verantwortungsvoll gesteuert, ordnungsgemäß dokumentiert, kontinuierlich überwacht und an regulatorischen Anforderungen ausgerichtet werden, bevor Behörden, Kunden, Beschaffungsteams oder Enterprise-Partner entsprechende Nachweise anfordern.
Unternehmen, die frühzeitig in die Audit-Bereitschaft für KI investieren, können Beschaffungsprozesse schneller durchlaufen, Compliance-Aufwand reduzieren und das Vertrauen von Enterprise-Kunden stärken.
Unternehmen, die damit warten, stellen möglicherweise fest, dass Governance-Lücken zu operativen Engpässen werden.
Warum Audit-Bereitschaft für KI jetzt wichtig ist
Die EU-KI-Verordnung führt einen risikobasierten Regulierungsrahmen ein, der Anbietern und Betreibern von Hochrisiko-KI-Systemen umfangreiche Pflichten auferlegt.
Dazu gehören unter anderem Anforderungen an:
-
- KI-Risikomanagement
-
- Technische Dokumentation
-
- Menschliche Aufsicht
-
- Transparenzpflichten
-
- Daten-Governance
-
- Kontinuierliche Überwachung
-
- Protokollierung von Vorfällen
-
- Überwachung nach dem Inverkehrbringen
-
- Nachvollziehbarkeit für Audits
Für viele Unternehmen schaffen diese Pflichten eine neue operative Ebene zwischen Engineering-, Rechts-, Compliance-, Sicherheits- und Produktteams.
Die Herausforderung besteht nicht nur darin, während eines Audits Dokumentation bereitzustellen.
Die Herausforderung besteht darin, kontinuierlich operative Nachweise aufrechtzuerhalten.
Moderne KI-Systeme entwickeln sich schnell weiter. Modelle werden neu trainiert. Datensätze ändern sich. Anbieter werden aktualisiert. Funktionen werden wöchentlich bereitgestellt. Governance kann nicht effektiv über Tabellenkalkulationen, voneinander getrennte Richtlinien oder statische PDFs betrieben werden.
KI-Governance wird zu einer kontinuierlichen operativen Infrastruktur, und die Audit-Bereitschaft für KI wird zu einer langfristigen geschäftlichen Anforderung statt zu einer vorübergehenden Compliance-Aufgabe.
Die verborgene Komplexität der Audit-Bereitschaft für KI
Viele Unternehmen unterschätzen, wie komplex KI-Compliance-Prozesse bei zunehmender Größe werden.
Teams in frühen Unternehmensphasen gehen häufig davon aus, dass Governance-Dokumentation später zusammengestellt werden kann. In der Praxis führt dies zu erheblichen operativen Rückständen.
Sobald Beschaffungsteams, Behörden, Enterprise-Kunden oder Rechtsabteilungen Nachweise anfordern, müssen Teams reaktiv an Compliance-Aufgaben arbeiten.
Dies führt häufig zu mehreren Problemen.
Zersplitterte Dokumentation
KI-bezogene Dokumentation ist häufig verteilt auf:
-
- Produktteams
-
- Sicherheitssysteme
-
- Jira-Tickets
-
- Confluence-Seiten
-
- Rechtsabteilungen und -Repositories
-
- Systeme für das Anbietermanagement
-
- Tools zur Modellbewertung
Ohne zentralisierte Governance-Workflows wird es schwierig, die Audit-Bereitschaft für KI konsistent aufrechtzuerhalten.
Fehlende klare Verantwortlichkeiten
Die Verantwortlichkeiten für KI-Governance erstrecken sich häufig über mehrere Abteilungen.
-
- Engineering verantwortet die Bereitstellung
-
- Die Rechtsabteilung verantwortet die Auslegung von Richtlinien
-
- Compliance führt regulatorische Bewertungen durch
-
- Security bewertet Infrastruktur-Risiken
-
- Produktteams steuern das kundenbezogene Verhalten von KI
Ohne operative Koordination bleiben Verantwortlichkeiten unklar.
Kontinuierliches Änderungsmanagement
KI-Systeme sind keine statischen Produkte.
Unternehmen aktualisieren kontinuierlich:
-
- Modelle
-
- Prompts
-
- APIs
-
- Trainingsdatensätze
-
- Integrationen mit Drittanbietern
-
- Überwachungsschwellenwerte
Jede operative Änderung kann sich auf Compliance-Pflichten auswirken.
Ohne kontinuierliche Überwachungs-Workflows kann die Audit-Bereitschaft für KI schnell veralten.
Audit-Bereitschaft für KI wird zu einer geschäftlichen Anforderung
Die Diskussion über KI-Compliance beschränkt sich nicht mehr auf Behörden.
Enterprise-Beschaffungsteams bewerten zunehmend die Reife der KI-Governance, bevor sie Anbieter freigeben.
Dieser Wandel zeigt sich insbesondere in:
-
- Finanzdienstleistungen
-
- Gesundheitswesen
-
- Versicherungen
-
- Enterprise-SaaS
-
- Beschaffung im öffentlichen Sektor
-
- HR-Technologie
-
- Security-Plattformen
Enterprise-Käufer erwarten zunehmend, dass Anbieter Folgendes nachweisen können:
-
- Verantwortungsvolle KI-Governance
-
- Verfahren zur Risikobewertung
-
- Prozesse für menschliche Aufsicht
-
- Praktiken für KI-Transparenz
-
- Audit-Bereitschaft für KI
-
- Strukturierte Dokumentation
-
- Fähigkeiten im Vorfallmanagement
Vertrauenswürdige KI wird zu einem Differenzierungsmerkmal im Markt.
Unternehmen, die die Audit-Bereitschaft für KI frühzeitig in ihre operativen Prozesse integrieren, können in Gesprächen mit Enterprise-Kunden einen Wettbewerbsvorteil erzielen.
Checkliste für die Audit-Bereitschaft von KI
Unternehmen, die sich auf die EU-KI-Verordnung vorbereiten, sollten prüfen, ob sie in mehreren Governance-Bereichen über operative Prozesse verfügen.
1. KI-Systeminventar
Erstellen Sie ein zentralisiertes Inventar aller KI-Systeme im gesamten Unternehmen.
Dieses sollte Folgendes umfassen:
-
- KI-Modelle
-
- KI-Anbieter von Drittanbietern
-
- Abhängigkeiten von Foundation-Modellen
-
- Interne KI-Tools
-
- In Produkte integrierte KI-Funktionen
-
- Automatisierte Entscheidungssysteme
Ohne Transparenz über die eingesetzten Systeme ist eine wirksame Governance nicht möglich.
2. KI-Risikoklassifizierung
Unternehmen sollten prüfen, ob Systeme unter die Hochrisiko-Kategorien der EU-KI-Verordnung fallen.
Dazu gehört die Bewertung von:
-
- Zweckbestimmung
-
- Auswirkungen auf Einzelpersonen
-
- Umfang automatisierter Entscheidungsfindung
-
- Branchenspezifischen Pflichten
-
- Menschlicher Einbindung
-
- Risikoexposition
Die Risikoklassifizierung bestimmt den Umfang der erforderlichen Compliance-Pflichten.
Eine belastbare Audit-Bereitschaft für KI hängt wesentlich von einer korrekten Klassifizierung der Systeme ab.
3. Bereitschaft für die Dokumentation nach Anhang IV
Eine der operativ anspruchsvollsten Anforderungen der EU-KI-Verordnung ist die Dokumentation nach Anhang IV.
Unternehmen sollten strukturierte Nachweise zu folgenden Bereichen führen:
| Dokumentationsbereich | Zweck |
| Systembeschreibung | KI-Funktionalität und Zweckbestimmung erläutern |
| Modellarchitektur | Technische Struktur des Systems dokumentieren |
| Informationen zu Trainingsdaten | Praktiken der Daten-Governance nachweisen |
| Risikobewertungen | Operative und gesellschaftliche Risiken identifizieren |
| Kontrollen für menschliche Aufsicht | Prüfungs- und Eskalationsprozesse erläutern |
| Überwachungsverfahren | Laufende Governance-Aktivitäten definieren |
| Vorfallmanagement | Fehler und Korrekturmaßnahmen nachverfolgen |
Die Dokumentation sollte kontinuierlich aktualisiert werden, anstatt erst reaktiv vor Audits erstellt zu werden.
Die Pflege der Dokumentation nach Anhang IV ist ein grundlegender Bestandteil der Audit-Bereitschaft für KI.
4. Prozesse für menschliche Aufsicht
Menschliche Aufsicht ist eine zentrale Anforderung für viele Hochrisiko-KI-Systeme.
Unternehmen sollten Folgendes definieren:
-
- Eskalationsverfahren
-
- Möglichkeiten zum Übersteuern automatisierter Entscheidungen
-
- Kontrollpunkte für menschliche Prüfungen
-
- Workflows für die Reaktion auf Vorfälle
-
- Verantwortlichkeitsstrukturen
Aufsichtsmechanismen sollten operativ umgesetzt und nicht nur theoretisch vorgesehen sein.
Strukturen für menschliche Verantwortlichkeit stärken unmittelbar die Audit-Bereitschaft für KI und das Vertrauen von Enterprise-Kunden.
5. Kontinuierliche Überwachung und Protokollierung
KI-Compliance ist kein einmaliges Ereignis.
Unternehmen sollten laufende Überwachungsprozesse für Folgendes etablieren:
-
- Modell-Drift
-
- Leistungsverschlechterung
-
- Indikatoren für Verzerrungen
-
- Sicherheitslücken
-
- Beschwerden von Nutzern
-
- Operative Vorfälle
Die Audit-Bereitschaft für KI hängt wesentlich von historischen Nachweisen und der Nachvollziehbarkeit der Governance ab.
6. Standardisierung von Governance-Workflows
Compliance wird schwierig, wenn Prozesse zwischen Teams uneinheitlich sind.
Unternehmen sollten Workflows für Folgendes standardisieren:
-
- KI-Risikobewertungen
-
- Modellfreigaben
-
- Anbieterbewertungen
-
- Governance bei der Bereitstellung
-
- Aktualisierung der Dokumentation
-
- Freigaben von Richtlinien
Governance-Workflows reduzieren den operativen Aufwand, wenn der Einsatz von KI skaliert, und verbessern die Audit-Bereitschaft für KI über verschiedene Abteilungen hinweg.
7. Kontrollen für Transparenz und Erklärbarkeit
Die EU-KI-Verordnung führt Anforderungen an Transparenz im Zusammenhang mit der Nutzung von KI und der Entscheidungsfindung ein.
Unternehmen sollten Folgendes bewerten:
-
- Informationen für Nutzer
-
- Mechanismen zur Erklärbarkeit
-
- Kennzeichnung von KI-generierten Inhalten
-
- Zugänglichkeit der Dokumentation
-
- Transparenzprozesse gegenüber Kunden
Transparenz wirkt sich unmittelbar auf das Kundenvertrauen, die Beschaffungsbereitschaft und den Reifegrad der Audit-Bereitschaft für KI aus.
Operative Herausforderungen für KI-Unternehmen
Die meisten KI-Unternehmen haben nicht deshalb Schwierigkeiten, weil ihnen Innovation fehlt.
Die Herausforderung besteht darin, dass Governance-Prozesse nie darauf ausgelegt wurden, mit der Geschwindigkeit des KI-Einsatzes zu skalieren.
Dadurch entsteht eine zunehmende Diskrepanz zwischen:
-
- Geschwindigkeit des Engineerings
-
- Compliance-Erwartungen
-
- Anforderungen der Enterprise-Beschaffung
-
- Dokumentationspflichten
-
- Verantwortlichkeit für Governance
Je schneller sich KI-Produkte entwickeln, desto schwieriger wird manuelle Governance.
Unternehmen, die auf Tabellenkalkulationen und fragmentierte Workflows angewiesen sind, erleben häufig:
-
- Verzögerungen bei der Audit-Vorbereitung
-
- Fehlende Dokumentation
-
- Uneinheitliche Governance
-
- Längere Prüfungszyklen durch die Rechtsabteilung
-
- Langsamere Einführung bei Enterprise-Kunden
-
- Geringeres Vertrauen in Beschaffungsprozesse
Der Reifegrad der KI-Governance beeinflusst zunehmend die Skalierbarkeit des Geschäfts und die langfristige Audit-Bereitschaft für KI.
Warum KI-Compliance-Prozesse Infrastruktur benötigen
Mit zunehmender regulatorischer Komplexität erkennen viele Unternehmen, dass Governance nicht ausschließlich auf Richtlinien oder rechtlichen Prüfungen beruhen kann.
KI-Compliance-Prozesse benötigen Infrastruktur.
Dazu gehören Systeme, die Folgendes unterstützen:
-
- Zentrale Nachverfolgung der Governance
-
- Strukturierte Compliance-Workflows
-
- Koordination des Risikomanagements
-
- Management von Audit-Nachweisen
-
- Versionskontrolle der Dokumentation
-
- Kontinuierliche Compliance-Überwachung
Operative Infrastruktur unterstützt Unternehmen dabei, von reaktiver Compliance zu skalierbaren Governance-Prozessen überzugehen.
Dieser Wandel ist besonders wichtig für Unternehmen, die mehrere KI-Systeme über verschiedene Produkte, Regionen oder Enterprise-Umgebungen hinweg einsetzen und dabei die Audit-Bereitschaft für KI kontinuierlich aufrechterhalten müssen.
Wie AnnexOps Unternehmen dabei unterstützt, Audit-Bereitschaft für KI operativ umzusetzen
AnnexOps unterstützt Unternehmen dabei, KI-Governance- und Compliance-Workflows nach der EU-KI-Verordnung operativ umzusetzen.
Anstatt Compliance als statische Dokumentation zu behandeln, unterstützt AnnexOps Unternehmen beim Aufbau skalierbarer Governance-Prozesse durch:
-
- Strukturierte Governance-Workflows
-
- Zentrale KI-Dokumentation
-
- Koordination des KI-Risikomanagements
-
- Management der Dokumentation nach Anhang IV
-
- Nachverfolgung der Audit-Bereitschaft für KI
-
- Kontinuierliche Compliance-Prozesse
-
- Transparenz über Governance-Verantwortlichkeiten
-
- Überwachung und operative Aufsicht
Dieser operative Ansatz hilft KI-Unternehmen dabei, Fragmentierung in der Governance zu reduzieren und gleichzeitig die Audit-Bereitschaft für KI über verschiedene Teams hinweg zu verbessern.
Da sich Erwartungen von Enterprise-Kunden und regulatorische Pflichten weiterentwickeln, benötigen Unternehmen zunehmend Systeme, die Governance kontinuierlich unterstützen und nicht nur während Audits.
Die Zukunft der KI-Governance ist operativ
Die Regulierung von KI ist keine zukünftige Herausforderung mehr.
Governance-Erwartungen beeinflussen bereits heute die Beschaffung durch Enterprise-Kunden, das Kundenvertrauen, die Prüfung durch Investoren und die operative Skalierbarkeit.
Erfolgreich werden nicht diejenigen Unternehmen sein, die Compliance als nachträgliche rechtliche Aufgabe behandeln.
Erfolgreich werden Unternehmen sein, die Governance von Anfang an in Produktabläufe, Engineering-Workflows und die organisatorische Infrastruktur integrieren.
Audit-Bereitschaft für KI ist letztlich eine Frage der operativen Reife.
Sie zeigt, ob Unternehmen eine verantwortungsvolle KI-Governance konsistent, transparent und in großem Maßstab nachweisen können.
Die EU-KI-Verordnung beschleunigt diesen Übergang, doch die allgemeine Marktentwicklung ist bereits erkennbar.
Vertrauenswürdige KI erfordert operative Disziplin und kontinuierliche Audit-Bereitschaft für KI.
Fazit
Die EU-KI-Verordnung verändert KI-Governance von einer politischen und regulatorischen Diskussion zu einer Anforderung an den Geschäftsbetrieb.
Unternehmen, die KI-Systeme entwickeln oder einsetzen, müssen sich nun auf eine Zukunft vorbereiten, in der Nachvollziehbarkeit, Transparenz und Governance-Bereitschaft Teil der täglichen operativen Anforderungen werden.
Audit-Bereitschaft für KI bedeutet nicht nur, regulatorische Prüfungen zu bestehen.
Es geht darum, skalierbare Systeme zu schaffen, die einen vertrauenswürdigen KI-Einsatz, Unternehmenswachstum und langfristige operative Resilienz unterstützen.
Unternehmen, die frühzeitig in Governance-Infrastruktur investieren, können schneller agieren, stärkeres Vertrauen bei Enterprise-Kunden aufbauen und zukünftige Compliance-Unterbrechungen durch belastbare Praktiken für die Audit-Bereitschaft von KI reduzieren.
Erfahren Sie, wie AnnexOps KI-getriebenen Unternehmen dabei hilft, sich klar und strukturiert auf die EU-KI-Verordnung vorzubereiten.
Author: Nitin Grover
Nitin Grover is an AI compliance strategist and writer focused on EU AI Act compliance, AI governance, Annex IV documentation, AI risk management, and AI compliance operations for AI startups, SaaS companies, and enterprise AI teams across Europe.