Frist für Anhang III der KI-Verordnung der EU 2027: Der vollständige Leitfaden
Die Frist für Anhang III der EU-KI-Verordnung für eigenständige Hochrisiko-KI-Systeme wurde vom 2. August 2026 auf den 2. Dezember 2027 verschoben. Dies ist eine bestätigte und verbindliche Änderung gemäß der Verordnung (EU) 2026/1744 als Teil des Digital Omnibus für KI. Die Verschiebung bedeutet jedoch nicht, dass Unternehmen ihre Vorbereitungen einstellen können, da mehrere andere Teile der Verordnung bereits gelten und durchsetzbar sind.
Wenn Ihr Unternehmen KI für Personalbeschaffung, Kreditbewertung, biometrische Identifizierung, den Zugang zu Bildung oder die Strafverfolgung entwickelt oder einsetzt, wirkt sich diese Änderung des Datums unmittelbar auf Ihren Compliance-Zeitplan aus. Hier erfahren Sie, was sich tatsächlich geändert hat, was unverändert geblieben ist und welche Maßnahmen Sie mit dieser zusätzlichen Zeit ergreifen sollten.
Dies ist keine geringfügige verfahrensbezogene Änderung. Sie verändert die kurzfristige Compliance-Roadmap für Tausende von Unternehmen in Europa – von großen Unternehmen, die Systeme zur biometrischen Verifizierung einsetzen, bis hin zu kleineren SaaS-Teams, die KI-Tools für HR und Kreditvergabe entwickeln. Genau zu verstehen, was sich geändert hat und was nicht, macht den Unterschied zwischen einer sinnvollen Nutzung dieses Zeitfensters und einer unvorbereiteten Situation aus, wenn Dezember 2027 schließlich erreicht ist.
Dieser Leitfaden enthält alle wichtigen Informationen zur Änderung der Frist für Anhang III. Weitere Informationen zu einzelnen Themenbereichen finden Sie hier:
- Anhang III erklärt: Welche KI-Systeme sind erfasst?
- Anhang III vs. Anhang I: Wo liegt der Unterschied?
- So bereiten Sie Hochrisiko-KI-Systeme vor Dezember 2027 vor
- Frist 2028 nach der EU-KI-Verordnung: Hochrisiko-KI in regulierten Produkten
Bereiten Sie sich auf die Frist für Anhang III vor?
AnnexOps unterstützt KI-Teams dabei, Risiken zu klassifizieren, Pflichten zu verfolgen, Dokumentationen zu erstellen und frühzeitig vor Dezember 2027 belastbare, revisionsfähige Nachweise aufzubauen.
Was ist Anhang III der EU-KI-Verordnung?
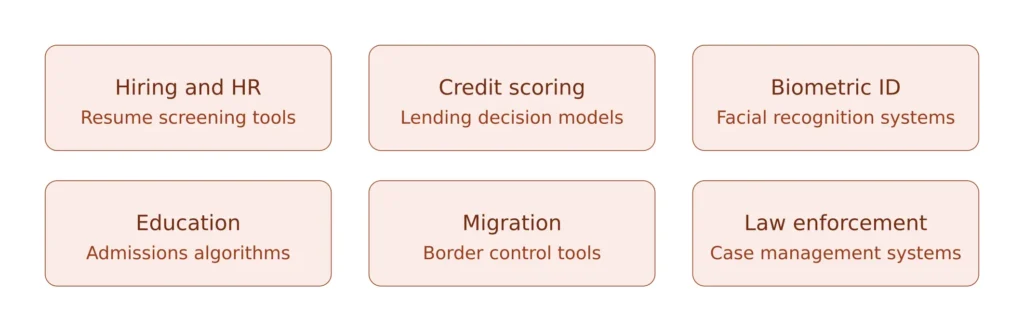
Anhang III enthält die Kategorien von KI-Systemen, die nach der EU-KI-Verordnung eigenständig als Hochrisiko eingestuft werden, ohne dass sie mit einem anderen Produktsicherheitsrecht verknüpft sein müssen. Dazu gehören KI-Systeme für die Personalbeschaffung und das Management von Beschäftigten, die Bewertung der Kreditwürdigkeit, die biometrische Identifizierung und Kategorisierung, den Zugang zu Bildung und beruflicher Ausbildung, Migration und Grenzkontrolle sowie die Rechtspflege.
In der Praxis umfasst dies eine große Bandbreite alltäglicher Geschäftstools. Ein Tool zur automatisierten Prüfung von Lebensläufen, das Bewerber automatisch bewertet, fällt beispielsweise darunter. Gleiches gilt für ein Kreditbewertungsmodell eines Fintech-Kreditgebers, ein Gesichtserkennungssystem zur Identitätsprüfung, einen Zulassungsalgorithmus einer Universität oder ein Fallmanagement-Tool, mit dem eine Behörde Asylanträge bewertet. Dabei handelt es sich nicht um seltene oder experimentelle Anwendungsfälle, sondern um Systeme, die bereits heute in realen Unternehmen eingesetzt werden – häufig ohne dass sie im Unternehmen formell nach der Verordnung klassifiziert wurden.
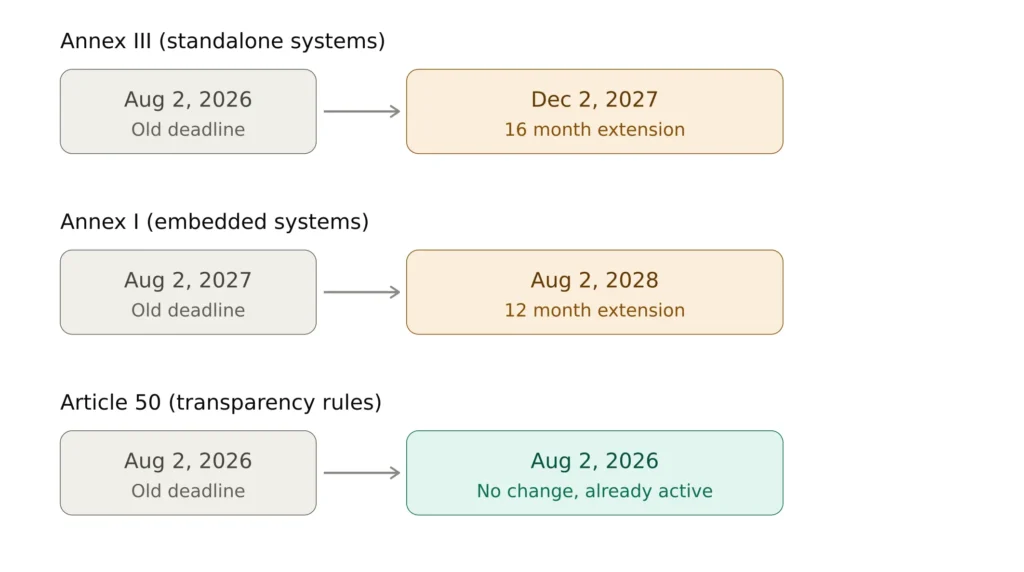
Für diese Systeme war ursprünglich vorgesehen, dass sie bis zum 2. August 2026 die vollständigen Pflichten für Hochrisiko-KI erfüllen, einschließlich Risikomanagement und technischer Dokumentation, Protokollierung, menschlicher Aufsicht und Konformitätsbewertung. Für KI-Systeme, die gemäß Art. 6 Abs. 2 und Anhang III als hochriskant eingestuft werden, wurde dieses Datum nun auf den 2. Dezember 2027 verschoben. Die zugrunde liegenden Anforderungen wurden jedoch nicht aufgehoben; ihre Anwendung wurde verschoben.
Was hat sich mit dem Digital Omnibus geändert?
Am 29. Juni 2026 erteilte der Rat der Europäischen Union dem Digital Omnibus für KI seine endgültige Zustimmung. Das Vereinfachungspaket änderte den Zeitplan der EU-KI-Verordnung. Die Verordnung wurde am 24. Juli 2026 im Amtsblatt der Europäischen Union veröffentlicht und trat am 27. Juli 2026 in Kraft, nur sechs Tage vor der ursprünglichen Frist. Sie ist nun verbindliches Recht und kein Vorschlag mehr, der noch diskutiert wird.
Im Rahmen dieses Pakets wurden zwei Termine verschoben. Eigenständige Hochrisiko-KI-Systeme nach Anhang III haben nun bis zum 2. Dezember 2027 Zeit, die Anforderungen zu erfüllen – eine Verlängerung um 16 Monate. KI-Systeme, die in Produkte integriert sind, die bereits dem EU-Produktsicherheitsrecht unterliegen und unter Anhang I fallen, beispielsweise KI in Medizinprodukten oder Industriemaschinen, haben nun bis zum 2. August 2028 Zeit – eine Verlängerung um 12 Monate.
Der Weg dorthin war weder schnell noch einfach. Die Europäische Kommission veröffentlichte den Vorschlag für den Digital Omnibus erstmals am 19. November 2025. Das Europäische Parlament unterstützte das Paket am 16. Juni 2026 mit 423 zu 57 Stimmen, und der Rat der Europäischen Union erteilte am 29. Juni 2026 seine endgültige Zustimmung. Während dieses gesamten Zeitraums blieb die ursprüngliche Frist im August 2026 technisch gesehen das rechtlich verbindliche Datum, da die Änderung erst mit ihrer formellen Annahme und Veröffentlichung wirksam wurde. Unternehmen mussten sich daher bis in die letzten Wochen hinein weiterhin auf den ursprünglichen Zeitplan vorbereiten. Dies führte zu erheblicher Unsicherheit für Compliance- und Rechtsteams, die Budgets und Personalplanung anhand eines sich verändernden Zeitplans planen mussten.
Der vollständige Zeitplan der EU-KI-Verordnung – nicht nur die Frist für Anhang III
Es ist hilfreich, die Änderung für Anhang III zusammen mit allen anderen Meilensteinen der Verordnung zu betrachten, da Unternehmen häufig verschiedene Fristen miteinander verwechseln. Die EU-KI-Verordnung gilt nicht auf einmal. Sie wird schrittweise eingeführt, wobei jede Phase unterschiedliche Pflichten umfasst.
Verbotene KI-Praktiken und die Anforderungen an die KI-Kompetenz nach Art. 4 gelten seit dem 2. Februar 2025. Dazu gehören als nicht akzeptabel eingestufte KI-Anwendungen, beispielsweise bestimmte manipulative oder ausbeuterische Systeme, sowie die Pflicht von Organisationen, sicherzustellen, dass Mitarbeitende über ein angemessenes Verständnis der KI-Tools verfügen, mit denen sie arbeiten.
Die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck (GPAI) folgten am 2. August 2025. Sie betreffen Anbieter von Basismodellen und großen Sprachmodellen und umfassen unter anderem Transparenz- und urheberrechtsbezogene Pflichten. Für Modelle, die vor diesem Datum in Verkehr gebracht wurden, gilt ein späterer Compliance-Termin am 2. August 2027.
Der 2. August 2026 markierte die umfassendere Durchsetzungsphase sowie die Transparenzanforderungen nach Art. 50. Ab diesem Zeitpunkt erhielten das KI-Büro und die nationalen Behörden auch Durchsetzungsbefugnisse für die in dieser Phase anwendbaren Bestimmungen.
Ab dem 2. Dezember 2026 gelten zusätzliche verbotene KI-Praktiken, die durch die Änderungen von 2026 eingeführt wurden. Dazu gehören die relevanten Verbote hinsichtlich der Erzeugung oder Manipulation nicht einvernehmlich erstellter intimer Inhalte und von Darstellungen sexuellen Missbrauchs von Kindern.
Der 2. Dezember 2027 ist der für diesen Leitfaden zentrale Meilenstein für Anhang III. Ab diesem Zeitpunkt müssen eigenständige Hochrisiko-KI-Systeme die vollständigen einschlägigen Pflichten erfüllen.
Der 2. August 2028 ist der Anwendungszeitpunkt für die Vorschriften zu Hochrisiko-KI in Kapitel III Abschnitte 1–3 für Systeme, die gemäß Art. 6 Abs. 1 und Anhang I als hochriskant eingestuft werden. Dazu gehören relevante KI-Systeme, die in Produkte integriert sind, die unter die EU-Harmonisierungsrechtsvorschriften fallen.
Diese Betrachtung des Zeitplans macht deutlich, dass Anhang III nur einer von mehreren Meilensteinen ist und nicht das einzige relevante Datum darstellt. Ein Unternehmen könnte die Anforderungen für Dezember 2027 vollständig erfüllen und dennoch gegen eine Transparenzpflicht nach Art. 50 verstoßen, die bereits seit August 2026 gilt.
Warum wurde die Frist verschoben?
Die Verschiebung wurde hauptsächlich dadurch verursacht, dass die für die Umsetzung erforderlichen harmonisierten technischen Normen nicht rechtzeitig fertiggestellt wurden. Die für die Ausarbeitung der detaillierten technischen Anforderungen zuständigen europäischen Normungsorganisationen hatten ihre Arbeiten bis zur ursprünglichen Frist noch nicht abgeschlossen. Diese Anforderungen betreffen unter anderem Formate für die Dokumentation des Risikomanagements und Verfahren zur Konformitätsbewertung. Ohne diese Normen hätten Unternehmen Compliance-Programme auf Grundlage unvollständiger Leitlinien entwickeln müssen, wodurch sowohl die Kosten als auch die rechtliche Unsicherheit gestiegen wären.
Sowohl Unternehmen als auch Regulierungsbehörden äußerten Bedenken darüber, dass Unternehmen Pflichten erfüllen sollten, ohne klare technische Leitlinien dafür zu haben, wie dies praktisch umzusetzen ist. Branchenverbände in der EU setzten sich für einen längeren Vorbereitungszeitraum ein und argumentierten, dass eine Umsetzung ohne geeignete Normen zu unterschiedlichen Compliance-Ansätzen in den Mitgliedstaaten führen und damit das Ziel einer einheitlichen harmonisierten Regulierung untergraben würde. Der Digital Omnibus weitete außerdem bestimmte bestehende regulatorische Erleichterungen für KMU auf kleine mittelgroße Unternehmen (SMCs) aus. Nach der EU-Definition ist ein SMC ein Unternehmen, das kein KMU ist, weniger als 750 Mitarbeitende beschäftigt und einen Jahresumsatz von höchstens 150 Mio. € oder eine Jahresbilanzsumme von höchstens 129 Mio. € aufweist.
Erleichterungen für KMU und kleine mittelgroße Unternehmen im Detail
Die größenabhängigen Erleichterungen verdienen eine eigene Betrachtung, da sie je nach Unternehmensgröße unterschiedlich gelten. Für klassische KMU, also Unternehmen mit weniger als 250 Mitarbeitenden und einem Jahresumsatz von weniger als 50 Mio. €, ermöglicht der Digital Omnibus vereinfachte Formate für die technische Dokumentation und weniger umfangreiche Konformitätsbewertungsverfahren. Damit wird berücksichtigt, dass ein kleines Unternehmen, das ein einzelnes KI-Produkt entwickelt, nicht über dieselben Ressourcen verfügt wie ein großes Unternehmen, das Dutzende von Systemen betreibt.
Für kleine mittelgroße Unternehmen, eine neu formalisierte Kategorie für Unternehmen mit weniger als 750 Mitarbeitenden und einem Umsatz von weniger als 150 Mio. €, sind die Erleichterungen begrenzter, aber dennoch relevant. Sie betreffen hauptsächlich den Umfang der Dokumentation, anstatt vollständige Pflichten aufzuheben.
Diese Unterscheidung ist für die Planung wichtig. Ein kleines KI-Start-up, das ein einzelnes Recruiting-Tool entwickelt, sollte nicht davon ausgehen, dass seine Compliance-Aufgaben identisch mit denen einer großen Enterprise-SaaS-Plattform sind, in die dasselbe Tool in zehn verschiedene Produkte integriert wurde. Zu verstehen, welcher Größenkategorie ein Unternehmen angehört, ist einer der ersten praktischen Schritte, um den tatsächlich erforderlichen Arbeitsaufwand zu bestimmen.
Was sich nicht geändert hat
Dies ist der Punkt, den die meisten Unternehmen übersehen. Die Verlängerungen bis zum 2. Dezember 2027 und zum 2. August 2028 ändern ausdrücklich nur die Anwendungszeitpunkte der Vorschriften für Hochrisiko-KI in Kapitel III Abschnitte 1–3, die jeweils unter Art. 6 Abs. 2 und Anhang III bzw. Art. 6 Abs. 1 und Anhang I fallen. Die gesamte EU-KI-Verordnung wurde dadurch nicht verschoben. Art. 50 KI-VO, das Transparenzkapitel der Verordnung, war von der Änderung nicht betroffen und gilt seit dem 2. August 2026 wie ursprünglich vorgesehen. Die Transparenzanforderungen nach Art. 50 bleiben daher weiterhin relevant. Je nach KI-System und anwendbarer Bestimmung können Anbieter verpflichtet sein, Personen darüber zu informieren, wenn sie mit einem KI-System interagieren, sowie synthetisch erzeugte Audio-, Bild-, Video- oder Textinhalte erkennbar zu machen oder entsprechend zu kennzeichnen.
Auch die grundlegende Struktur der KI-Verordnung blieb unverändert. Das vierstufige Risikoklassifizierungssystem, die Regelungen zur Konformitätsbewertung und die Aufsichtsfunktion des KI-Büros sind von der Fristverschiebung nicht betroffen. Außerdem wurde ein neues Verbot für die Erzeugung nicht einvernehmlich erstellter intimer Bilder und Darstellungen sexuellen Missbrauchs von Kindern eingeführt. Auch dieses Verbot ist nicht Bestandteil der Fristverlängerung.
Art. 4 wurde ebenfalls geändert. Anstatt die ursprüngliche unmittelbare Verpflichtung für Anbieter und Betreiber beizubehalten, verpflichtet die geänderte Bestimmung die Kommission und die Mitgliedstaaten dazu, Anbieter und Betreiber dazu anzuhalten, Maßnahmen zu ergreifen, die eine ausreichende KI-Kompetenz bei Mitarbeitenden sowie bei anderen Personen fördern, die in ihrem Auftrag KI-Systeme betreiben oder nutzen. Die Anforderungen an das Qualitätsmanagementsystem für Anbieter von Hochrisiko-KI sind zwar formal an die Frist für Anhang III gekoppelt, sollten jedoch frühzeitig aufgebaut werden. Die Einführung eines solchen Systems erfordert erhebliche Zeit. Eine Umsetzung kurz vor Ablauf einer Frist führt in der Praxis selten zu einem System, das tatsächlich zuverlässig funktioniert.
Sanktionen bei Nichteinhaltung
Die Verschiebung des Anwendungszeitpunkts für Anhang III bedeutet nicht, dass Unternehmen den Durchsetzungsrahmen der EU-KI-Verordnung ignorieren können. Sobald die für ein System geltenden Pflichten für Hochrisiko-KI durchsetzbar werden, kann eine Nichteinhaltung gemäß Art. 99 zu erheblichen Verwaltungsstrafen führen, vorbehaltlich der jeweils geltenden Vorschriften und Umstände. Die Nichteinhaltung von Pflichten für Hochrisiko-KI kann weiterhin zu Geldbußen in Höhe von mehreren zehn Millionen Euro oder einem erheblichen Prozentsatz des weltweiten Jahresumsatzes eines Unternehmens führen – je nachdem, welcher Betrag höher ist –, sobald die entsprechenden Pflichten durchsetzbar werden.
Für Unternehmen, die den Dezember 2027 als weit entfernten Termin und nicht als verbindliche Frist mit konkreten Konsequenzen betrachten, steigt das finanzielle Risiko, je länger die erforderlichen Systeme nicht aufgebaut werden.
Anbieter vs. Betreiber: Wer muss was tun?
Einer der häufigsten Punkte für Missverständnisse besteht darin, dass die EU-KI-Verordnung nicht für jede Organisation, die an einem KI-System nach Anhang III beteiligt ist, dieselben Pflichten vorsieht. Die jeweils geltenden Anforderungen hängen von der Rolle der Organisation im Zusammenhang mit dem konkreten KI-System ab. Eine Organisation kann je nach System und je nachdem, wie es entwickelt, in Verkehr gebracht oder eingesetzt wird, als Anbieter, als Betreiber oder gegebenenfalls in beiden Rollen tätig sein.
Ein Anbieter ist eine natürliche oder juristische Person, Behörde, Agentur oder sonstige Stelle, die ein KI-System entwickelt oder entwickeln lässt und es unter ihrem eigenen Namen oder ihrer eigenen Marke in Verkehr bringt oder in Betrieb nimmt. Anbieter von Hochrisiko-KI-Systemen unterliegen umfangreichen Pflichten in Bereichen wie Risikomanagement, technische Dokumentation, Qualitätsmanagement, Konformitätsbewertung, Aufzeichnungspflichten und, sofern anwendbar, der Registrierung in der EU-Datenbank. Die konkreten Pflichten hängen von der Einstufung des KI-Systems und den jeweiligen Umständen ab.
Ein Betreiber ist eine natürliche oder juristische Person, Behörde, Agentur oder sonstige Stelle, die ein KI-System unter ihrer Verantwortung verwendet, es sei denn, die Nutzung erfolgt im Rahmen einer persönlichen, nicht beruflichen Tätigkeit. Ein Unternehmen, das beispielsweise ein KI-gestütztes Recruiting-Tool eines Drittanbieters zur Unterstützung bei der Vorauswahl von Bewerbern einsetzt, kann als Betreiber dieses Systems gelten. Je nach KI-System und dessen Einsatz können für Betreiber Pflichten bestehen, das System gemäß den geltenden Anweisungen zu verwenden, eine menschliche Aufsicht sicherzustellen, seinen Betrieb zu überwachen, erforderliche Aufzeichnungen zu führen und weitere anwendbare Anforderungen der EU-KI-Verordnung einzuhalten. Bestimmte Betreiberpflichten können auch die Information betroffener Personen oder die Bereitstellung anderer Informationen umfassen, sofern die Verordnung dies ausdrücklich verlangt.
Ein einzelnes Unternehmen kann bei einem KI-System als Anbieter und bei einem anderen als Betreiber tätig sein. Ein SaaS-Unternehmen, das beispielsweise ein eigenes KI-gestütztes Kreditbewertungssystem entwickelt und in Verkehr bringt, kann Anbieter dieses Systems sein. Wenn dasselbe Unternehmen intern ein separates KI-Recruiting-System eines Drittanbieters verwendet, kann es für dieses System als Betreiber tätig sein.
Was bedeutet das für Ihre Compliance-Planung?
Die Frist bis Dezember 2027 bedeutet nicht, dass Unternehmen mit den Vorbereitungen bis dahin warten sollten. Organisationen sollten die zusätzliche Zeit nutzen, um die relevanten KI-Systeme zu identifizieren, ihre jeweiligen Rollen zu bestimmen, Risiken zu bewerten, Pflichten zuzuordnen und die erforderlichen Governance-, Dokumentations- und Überwachungsprozesse aufzubauen, die benötigt werden, sobald die Anforderungen für Hochrisiko-KI anwendbar werden.
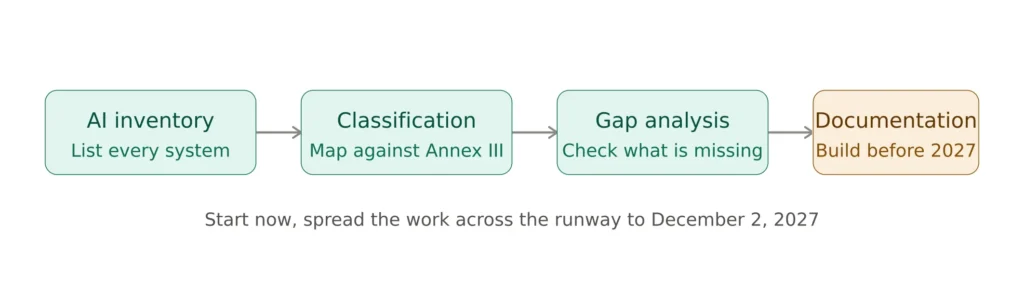
Ein sinnvoller Ausgangspunkt für die meisten Unternehmen ist ein vollständiges KI-Systeminventar. Viele Unternehmen verfügen tatsächlich nicht über eine vollständige Übersicht aller KI-Tools, die in ihren verschiedenen Abteilungen eingesetzt werden. Dies gilt insbesondere dann, wenn einzelne Teams Tools eigenständig eingeführt haben, ohne einen zentralen Beschaffungs- oder rechtlichen Prüfprozess zu durchlaufen. Ohne ein solches Inventar lässt sich zunächst nicht feststellen, welche Systeme überhaupt unter Anhang III fallen. Ebenso wenig lässt sich die erforderliche Dokumentationsarbeit zuverlässig planen.
Darauf aufbauend ist der nächste sinnvolle Schritt die Risikoklassifizierung, bei der jedes System den Kategorien von Anhang III zugeordnet wird. Anschließend sollte eine Lückenanalyse durchgeführt werden, um festzustellen, wie weit die bestehenden Dokumentations- und Aufsichtsprozesse von den Anforderungen entfernt sind, die die EU-KI-Verordnung künftig stellen wird. Wenn diese Arbeit schrittweise über die nächsten eineinhalb Jahre aufgebaut wird, anstatt sie auf die letzten Monate vor Dezember 2027 zu konzentrieren, entstehen in der Regel belastbarere und besser nachvollziehbare Compliance-Nachweise. Gleichzeitig erhalten Rechts- und Technikteams ausreichend Zeit, die dokumentierten Systeme tatsächlich zu verstehen, anstatt lediglich eine Checkliste unter Zeitdruck abzuarbeiten.
Unternehmen, die die Fristverlängerung als ausreichend ausgestatteten Planungszeitraum und nicht als Aufforderung zum Aufschieben der Vorbereitungen betrachten, werden bei Erreichen des Dezember 2027 besser vorbereitet sein. Dies entspricht den Erfahrungen vieler Unternehmen während der frühen Umsetzung der DSGVO, bei der Organisationen, die frühzeitig mit den Vorbereitungen begonnen hatten, häufig besser handhabbare und weniger belastende Compliance-Prozesse entwickelten als Unternehmen, die bis zu den letzten Monaten warteten.
Häufige Fehler von Unternehmen bei der verlängerten Frist
Bei Unternehmen, die auf die Änderung der Frist reagieren, zeigen sich immer wieder einige typische Muster. Es lohnt sich, diese direkt zu benennen, damit sie vermieden werden können.
Der erste Fehler besteht darin, die Fristverlängerung als Grund dafür zu betrachten, die Erfassung von KI-Systemen vollständig einzustellen. Einige Teams haben ihre Inventarisierungs- und Klassifizierungsarbeit eingestellt, sobald die Nachricht über die Verlängerung bekannt wurde, und gingen davon aus, dass keine dringenden Maßnahmen mehr erforderlich seien. Dabei wird übersehen, dass Art. 50 KI-VO, Art. 4 KI-VO und die Pflichten für KI-Modelle mit allgemeinem Verwendungszweck (GPAI) bereits gelten und dass frühzeitig begonnene Arbeiten zu Anhang III tatsächlich einfacher und kostengünstiger sind als eine Umsetzung unter Zeitdruck.
Der zweite Fehler besteht darin, die Verschiebung für Anhang III mit einer Verschiebung der gesamten EU-KI-Verordnung zu verwechseln. Wie bereits erläutert, wurden nur zwei spezifische Teile der Verordnung verschoben. Alle übrigen Regelungen gelten weiterhin nach dem ursprünglichen Zeitplan. Unternehmen, die allgemein davon ausgehen, dass „die KI-Verordnung verschoben wurde“, laufen Gefahr, Pflichten zu übersehen, die bereits heute durchsetzbar sind.
Der dritte Fehler besteht darin, die Rollen von Anbietern und Betreibern falsch zuzuordnen oder diesen Klassifizierungsschritt vollständig zu überspringen. Ohne zu wissen, welche Rolle für welches System gilt, lässt sich nicht zuverlässig bestimmen, welche Dokumentations- oder Aufsichtsprozesse tatsächlich erforderlich sind. Dies führt häufig später zu einer kostspieligen Korrektur, anstatt frühzeitig mit einer vergleichsweise kleinen Anpassung behoben zu werden.
Der vierte Fehler besteht darin, zu unterschätzen, wie viel Zeit der Aufbau einer ordnungsgemäßen Dokumentation und belastbarer Risikomanagementprozesse benötigt. Sechzehn Monate mögen wie ein langer Zeitraum erscheinen. Für ein Unternehmen mit einem Dutzend oder mehr KI-Systemen in verschiedenen Abteilungen erfordert der Aufbau eines tatsächlich belastbaren Compliance-Programms innerhalb dieses Zeitraums jedoch einen zeitnahen Beginn und nicht erst den Start im zweiten Jahr des verfügbaren Zeitfensters.
Wie AnnexOps Sie bei dieser Frist unterstützt
AnnexOps bietet Unternehmen eine zentrale Software für die Erfassung von KI-Systemen, die Risikoklassifizierung, die Zuordnung der Rollen von Anbietern und Betreibern, das Pflichtenmanagement, die Dokumentation, das Evidenzmanagement und die kontinuierliche Überwachung der Compliance. Damit können Teams ihre Vorbereitung auf die anwendbaren Anforderungen der EU-KI-Verordnung und die bevorstehende Frist für Anhang III strukturiert organisieren. AnnexOps unterstützt bei der Risikoklassifizierung, erstellt die erforderliche technische Dokumentation und führt eine revisionsfähige Evidenzhistorie, während sich Ihre Systeme weiterentwickeln. So kann die Zeit bis Dezember 2027 genutzt werden, um eine belastbare Compliance-Infrastruktur aufzubauen, anstatt notwendige Maßnahmen lediglich aufzuschieben.
AnnexOps ist darauf ausgelegt, KI-Compliance-Aktivitäten mit dem gesamten Lebenszyklus der Entwicklung und des Einsatzes von KI zu verbinden. Dadurch können Teams Compliance-Informationen und Nachweise fortlaufend aktualisieren, während sich KI-Systeme weiterentwickeln, anstatt darauf angewiesen zu sein, dass Monate später jemand eine manuelle Prüfung durchführt. Für Unternehmen, die bereits mehrere potenzielle Systeme nach Anhang III einsetzen, kann diese kontinuierliche Überwachung einen großen Teil der Unsicherheit darüber reduzieren, welche Maßnahmen vor Ablauf der Frist im Jahr 2027 noch erforderlich sind.
Erfahren Sie, wie AnnexOps KI-getriebenen Unternehmen dabei hilft, die Compliance mit der EU-KI-Verordnung klar und strukturiert zu organisieren.
AnnexOps entdecken: https://annexops.com/
Bereit, Ihre Vorbereitung auf Anhang III zu starten?
AnnexOps unterstützt KI-Teams dabei, Risiken zu bewerten, Compliance-Pflichten zu verwalten, Dokumentationen zu erstellen und revisionsfähige Nachweise aufzubauen.
Weiterführende Informationen
- Anhang III erklärt: Welche KI-Systeme sind erfasst?
- Anhang III vs. Anhang I: Wo liegt der Unterschied?
- Was Unternehmen vor der Frist für Hochrisiko-KI im Jahr 2027 tun können
- Compliance für Hochrisiko-KI nach der EU-KI-Verordnung: 2026 vs. 2027
- So bereiten Sie Hochrisiko-KI-Systeme vor Dezember 2027 vor
- Frist 2027 nach der EU-KI-Verordnung: Was Anbieter und Betreiber von KI-Systemen jetzt tun sollten
- Frist 2028 nach der EU-KI-Verordnung: Hochrisiko-KI in regulierten Produkten erklärt
Autor: Nitin Grover
Nitin Grover ist Strategieberater und Autor im Bereich KI-Compliance mit Schwerpunkt auf der Compliance nach der EU-KI-Verordnung, KI-Governance, Dokumentation nach Anhang IV, KI-Risikomanagement und KI-Compliance-Prozessen für KI-Start-ups, SaaS-Unternehmen und Enterprise-KI-Teams in Europa.